אלול של ה-CISO: מכיבוי שריפות לשינוי שורשי בארכיטקטורה
תקופת סוף השנה העברית וחודש אלול מביאות איתן הזדמנות טבעית בלוח השנה – לא רק לחופשות ולחגים, אלא בעיקר לעצירה, רפלקציה וחשיבה אסטרטגית.
צוות מערכת האתר
01.09.2026
זהו חלון הזדמנויות ניהולי שבו נדרש מאיתנו לעבור מ”כיבוי שריפות” יומיומי ותגובה לאירועים נקודתיים – לביצוע רטרוספקטיבה מעמיקה: לבחון את המקור, לזהות את כשל השורש (Root Cause) ולבצע תיקון אמיתי מן היסוד.
בעולמות אבטחת המידע והסייבר, המציאות הניהולית של ה-CISO וה-CTO המודרניים לרוב הפוכה כמעט לחלוטין. העומס התפעולי, קצב השינויים הטכנולוגי המהיר, עליית איומי ה-AI ועומס ההתרעות הבלתי פוסק דוחקים את מנהלי האבטחה למצב מתמשך של תגובתיות . אנו משקיעים משאבים אדירים בפתרונות נקודתיים , בסגירת פגיעויות רגעית ובטיפול בתסמינים – אך פעמים רבות מפספסים את התמונה הארכיטקטונית הרחבה
לקראת בניית תוכניות העבודה לשנה החדשה, תקופה זו מעניקה לנו הזדמנות ניהולית ואסטרטגית לעצור את המרוץ הסיזיפי, לנקות את רעשי הרקע ולבחון את מערך ההגנה הארגוני דרך שלושה עקרונות יסוד
מטיפול בתסמינים (Patching) לתיקון שורשי ברמת הארכיטקטורה
כשם שחשיבה רטרוספקטיבית איכותית אינה מסתכמת בפתרונות זמניים, כך גם בעולם הסייבר. הדבקת עוד כלי אבטחה ייעודי על גבי פער מבני או החלת עדכון נקודתי על מערכת לגאסי שאינה מוגנת כראוי, מספקים אשליה זמנית בלבד של הגנה.
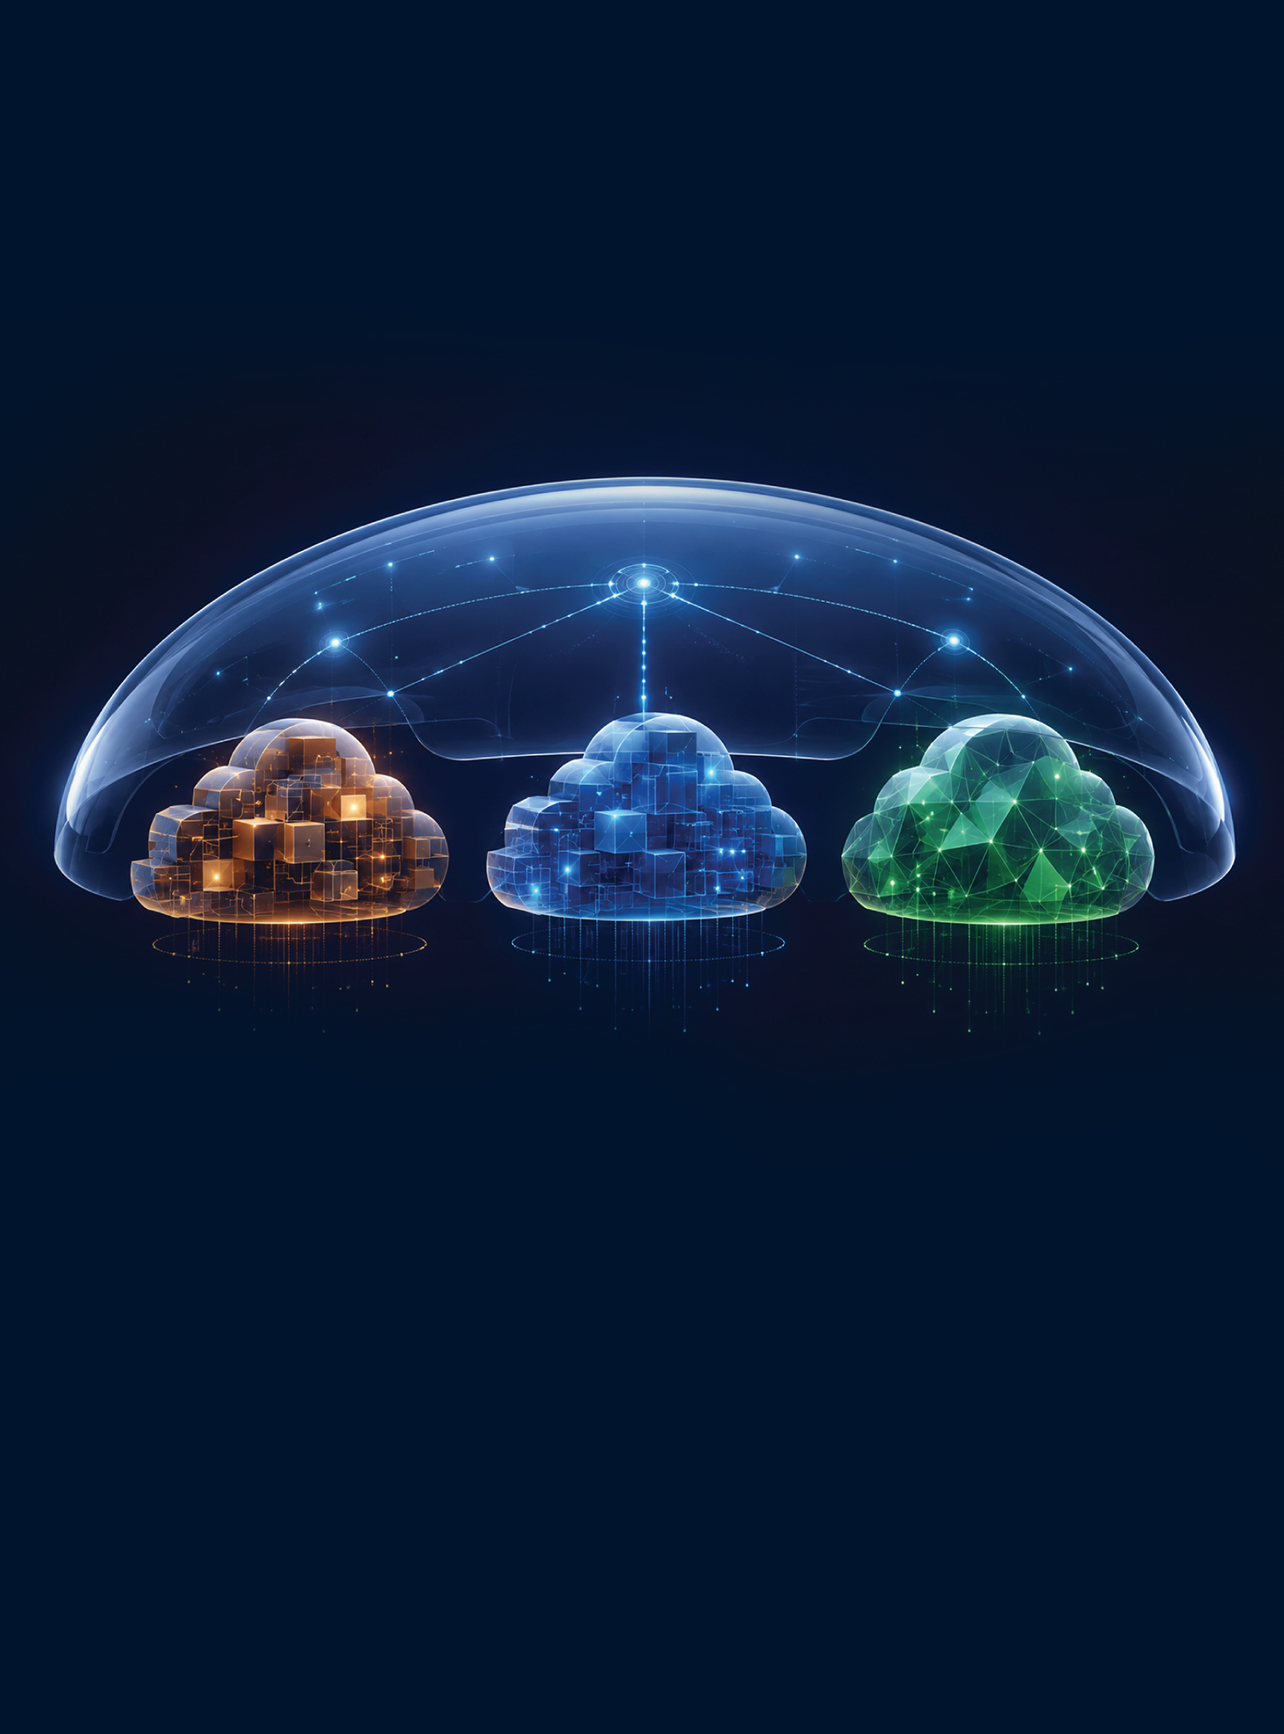
השינוי השורשי לשנה החדשה אינו נמדד ברכישת כלי נוסף, אלא בפישוט ובאיחוד פלטפורמות : בחינת תזרימי המידע הארגוניים, הידוק מדיניות ההרשאות וחיבור המערכות המנותקות תחת שכבת אכיפה וניהול אחת.
זווית ניהולית: איחוד כלים אינו רק מהלך טכנולוגי – הוא הפתרון המרכזי לשחיקת צוותי האבטחה, מייתר כפילויות רישוי , ומפנה משאבים יקרים מחזקת תשתיות לבניית ערך עסקי.
זיקוק האות מתוך הרעש
נקודות ציון בלוח השנה נועדו להוציא אותנו מהאוטומט, לחדד את הקשב ולהפנות את המבט אל העיקר. ב-SOC הארגוני, האתגר הגדול כיום אינו מחסור בנתונים – אלא עודף קיצוני שלהם. אלפי התרעות ביום יוצרות עיוורון מבצעי ושוחקות את צוותי ההגנה.
המקצועיות של ה-CISO נמדדת ביכולת לבנות קורלציה חכמה ותפיסת אבטחה מבוססת הקשר. ניתוח מסלולי תקיפה מאפשר להגדיר מהן התרעות ה”סרק” שניתן לייתר או לאלץ באוטומציה, ומהן אותן אנומליות קריטיות והתנהגויות חריגות החושפות את ליבת העסק לסיכון אנושי או טכנולוגי.
חשבון נפש ארגוני של זהויות והרשאות: מי באמת נע במרחב הארגוני?
עידן העבודה ההיברידית והענן ביטל לחלוטין את ה-Perimeter המסורתי. כעת, כשעובדים, ספקים, אפליקציות וסוכני AI פועלים מכל מקום – הזהות הארגונית הפכה לקו ההגנה החדש.
הבחינה הארגונית מחייבת אותנו לשאול את השאלות הקשות: אילו הרשאות עודפות נצברו עם השנים? אילו זהויות לא פעילות עדיין אוגרות גישה לנכסים רגישים? וכיצד עוברים מאימות חד-פעמי למודל אימות רציף, מבוסס סיכון דינמי בזמן אמת .
השורה התחתונה: מאבטחה מגיבה למנוע צמיחה ארגוני
שקט נפשי ותחושת ביטחון אינם מגיעים במקרה, אלא הם תוצר של התבוננות מעמיקה, קבלת החלטות אסטרטגיות ותהליך רציף של פישוט ודיוק.
כאשר מחברים את הנקודות, מנקים את הרעשים המיותרים ובונים ארכיטקטורה אחודה ויציבה – הופכים את אבטחת המידע ממעכב תפעולי למאפשר עסקי המעניק לארגון גמישות, יציבות ושקט תעשייתי אמיתי לשנה החדשה.